Что такое хеш — и почему твой пароль нельзя расшифровать обратно
Смотри, есть простой тест на честность сервиса. Ты нажал «забыл пароль» — и тебе на почту пришёл твой старый пароль. Не ссылка на смену, а сам пароль, текстом.
Значит, сервис хранит его так, что может прочитать. Украдут базу — украдут и пароль. Нормальный сервис так не умеет: он физически не знает твоего пароля. И при этом каждый раз правильно тебя пускает.
Фокус называется хеш.
Что такое хеш простыми словами
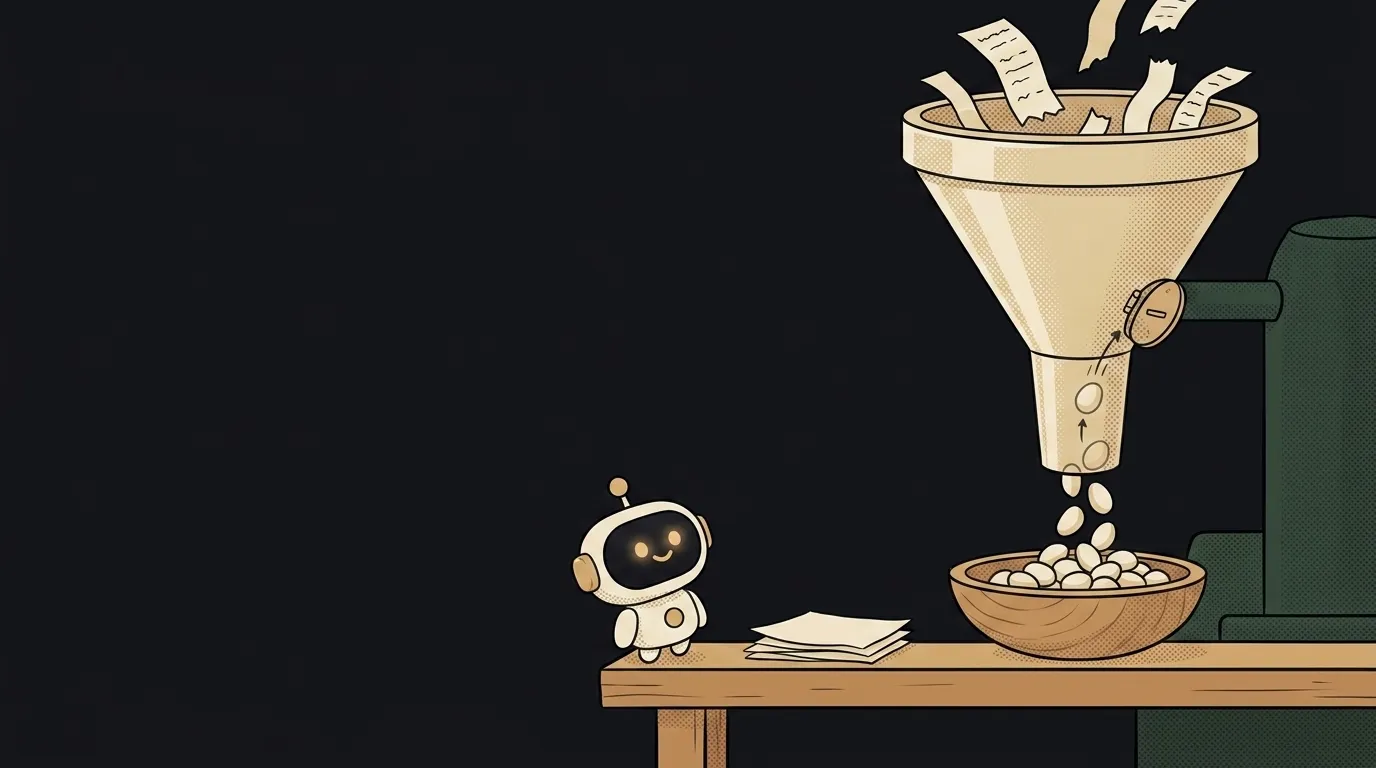
Хеш — это односторонняя мясорубка для данных.
Кидаешь внутрь что угодно: слово, пароль, файл на два гигабайта. Получаешь строку фиксированной длины — скажем, 64 символа. Всегда 64: хоть одна буква на входе, хоть целый фильм.
Два железных свойства:
- Одно и то же на входе → всегда одно и то же на выходе. Хеш от
privetсегодня и через десять лет совпадёт до символа. - Обратно — никак. Из фарша не собрать корову.
И мелочь, которая делает всё это рабочим: меняешь один символ на входе — хеш меняется целиком, а не «немножко». privet и privot дают две абсолютно непохожие строки. Похожести не остаётся, зацепиться не за что.
Как сервис пускает тебя, не зная пароля
Теперь понятно, что происходит при регистрации.
- Ты придумал пароль. Сервер прогоняет его через мясорубку и сохраняет только хеш. Сам пароль выбрасывает.
- Ты возвращаешься и вводишь пароль снова. Сервер прогоняет введённое через ту же мясорубку.
- Сравнивает два хеша. Совпали — ты ввёл то же самое. Пускает.
Сервер сравнивает отпечатки, а не пароли. Поэтому и прислать тебе пароль он не может — его нет. Максимум умеет дать ссылку и записать новый хеш.
Отсюда красный флаг, который стоит запомнить: если сервис присылает твой пароль в открытом виде — он хранит пароли читаемыми. Не заводи там ничего важного.
Соль: почему одинаковые пароли дают разные хеши
Есть дыра. Хеш детерминированный — значит, 123456 у всех превращается в одну и ту же строку. Атакующий заранее считает хеши миллиона популярных паролей, получает готовую таблицу и ищет совпадения в украденной базе. Это радужная таблица.
Лечится солью (salt). К паролю перед хешированием подмешивают случайную строку — свою для каждого пользователя:
хеш("privet" + "x7Kq2")
Соль лежит рядом с хешем и не является секретом. Но теперь у двух людей с паролем privet разные хеши, и заранее посчитанная таблица бесполезна: под каждую соль её надо считать заново.
Хорошая новость: нормальные библиотеки генерируют и подмешивают соль сами. Руками это делать не надо — надо просто не пытаться «улучшить» их работу.
Почему SHA-256 — плохой выбор именно для паролей
Вот здесь обжигаются чаще всего. SHA-256 — крепкий хеш, его не «взломать». Но для паролей он плох по неожиданной причине: он слишком быстрый.
Атакующий с украденной базой ничего не расшифровывает — он перебирает. Берёт слово из словаря, подмешивает твою соль, считает хеш, сравнивает. Современная видеокарта делает это миллиардами попыток в секунду. Простой пароль падёт за минуты.
Поэтому для паролей берут хеши, медленные по замыслу и жадные до памяти: Argon2, bcrypt, scrypt. Текущая рекомендация OWASP — Argon2id (минимум 19 МиБ памяти, 2 итерации, 1 поток). Одна проверка занимает десятки миллисекунд: тебе при входе незаметно, а перебор дорожает в миллионы раз.
Ловушка bcrypt: 72 байта, а кириллица весит два
И напоследок деталь, на которой спотыкаются даже те, кто всё сделал правильно.
bcrypt читает только первые 72 байта пароля. Всё, что дальше, молча выбрасывает — без ошибки, без предупреждения. Пароль на сто символов проверится по первым 72, и ты об этом не узнаешь.
А теперь важное: лимит в байтах, не в символах. Латинская буква — 1 байт. Русская в UTF-8 — 2 байта. Значит длинная парольная фраза по-русски упирается в лимит примерно на 36 символах — вдвое раньше английской. Та же история, что с токенизатором: кириллица дороже, потому что весит больше.
Что с этим делать? Не изобретать хеширование руками. Берёшь Argon2id или готовую аутентификацию — там это уже решено. А секретные ключи держи в переменных окружения, не в коде.
Частые вопросы
Хеш — это то же самое, что шифрование?
Нет, и разница принципиальная. Шифрование двустороннее: есть ключ — расшифровал обратно. У хеша обратной операции не существует вообще. Поэтому пароли хешируют, а не шифруют: расшифровывать их никому не нужно.
Могут ли два разных пароля дать один хеш?
Теоретически да, это называется коллизия: входов бесконечно много, а выходов конечное число. Практически у современных хешей вероятность настолько мала, что на неё не рассчитывают ни защита, ни атака.
Чем хеш отличается от base64?
base64 — не защита, а способ записи: он разворачивается обратно одной строчкой, без всякого ключа. Простое правило: если данные можно вернуть — это кодирование, а не хеш.
Курс «Профессия 2027: ИИ-архитектор»: шаг за шагом от основ компьютера до своего приложения и первых клиентов. 543 коротких урока на телефоне.
Читайте дальше

Ed25519 или RSA — какой SSH-ключ выбрать в 2026 году

Что такое sudo — и почему он спрашивает твой пароль, а не пароль админа

Что такое tar.gz — и почему архив tar бывает больше самих файлов

Что такое флаг в команде — и почему git commit -ma ломается, а -am нет

scp или rsync — и почему второй раз rsync отправил 141 байт вместо двух мегабайт
