Что такое шифрование — и почему замочек в браузере не защищает твою базу
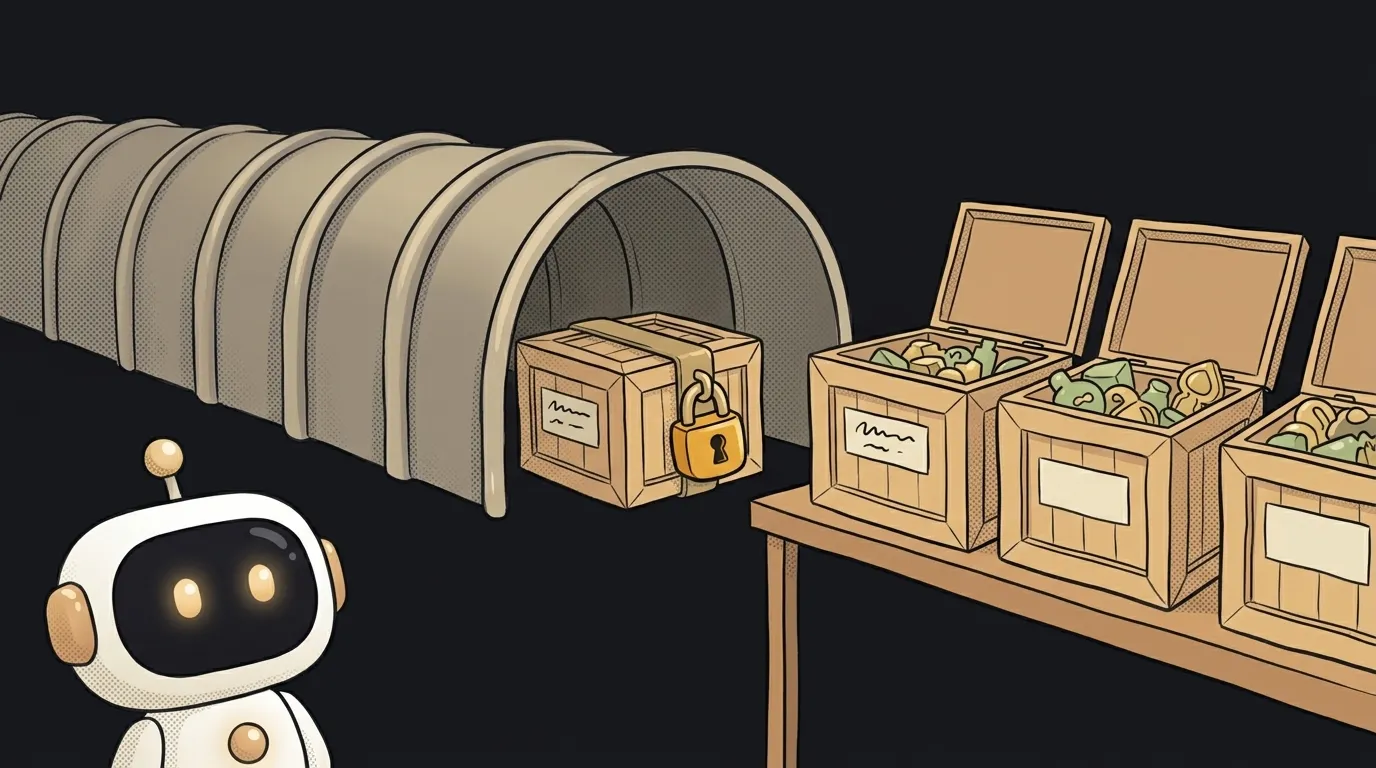
Смотри, штука, на которой спотыкаются почти все: замочек в адресной строке защищает дорогу, а не склад.
Пользователь отправил тебе пароль — по дороге его никто не прочитал. А в твоей базе он лежит открытым текстом. Замочек был. Защиты не было.
Разберёмся, что такое шифрование на самом деле, где оно кончается — и почему это две разные настройки, а не одна.
Шифрование — это замок, а не шредер
Шифрование берёт данные и превращает их в мусор по определённому правилу. Правило называется ключом.
Главное свойство: процесс обратимый. Есть ключ — вернул исходный текст. Нет ключа — перед тобой шум.
Привет --[ключ]--> 8f3aQz!x9d --[ключ]--> Привет
И вот тут важное отличие от соседней технологии. Хеширование — это шредер: обратно текст не собрать никогда, даже владельцу. Поэтому пароли хешируют, а не шифруют: сайту не нужно знать твой пароль, ему нужно только сверить отпечаток.
Правило простое:
- Нужно потом прочитать — шифруй (переписка, номер карты, документы).
- Нужно только сверить — хешируй (пароли).
Если ты «зашифровал пароли» — ты сделал хуже: теперь у тебя есть ключ, которым их все можно вернуть обратно.
Два разных шифрования: в пути и на складе
Вот где живёт та самая путаница с замочком.
Шифрование в пути (in transit). Данные едут от браузера к серверу через десяток чужих железок: роутер в кафе, провайдер, дата-центр. Шифрование в пути делает так, что все они видят только шум. Это и есть HTTPS — тот самый замочек.
Шифрование на диске (at rest). Данные уже приехали и легли в базу. Тут дорога закончилась. Если базу не шифровали — тот, кто получил доступ к серверу или к бэкапу, читает всё как обычную таблицу.
Ключевой момент: сервер расшифровывает данные, чтобы с ними работать. Иначе он не сможет ни найти пользователя по email, ни отсортировать заказы. То есть между «приехало» и «легло на диск» данные всегда какое-то время открыты.
Отсюда следствие, которое стоит запомнить: замочек не значит, что данные защищены у получателя. Он значит только, что их не подсмотрели по дороге.
Сквозное шифрование — когда сервер тоже не знает
Есть третий режим, и он самый строгий: сквозное (end-to-end, E2EE).
Тут ключ есть только у отправителя и получателя. Сервер посередине хранит и передаёт шум — и не может его прочитать при всём желании. Так работают мессенджеры вроде Signal.
Практическое следствие, а не теория: если сервис умеет показать тебе твою старую переписку в веб-версии после сброса пароля — сквозного шифрования там нет. Он умеет её расшифровать, значит ключ у него.
Тот же вопрос стоит задавать и про ИИ. Когда ты вставляешь в чат кусок рабочей переписки, HTTPS честно защищает канал. Но на стороне провайдера текст расшифрован — иначе модель не смогла бы его прочитать. Шифрование тут вообще не про приватность промпта.
Что делать тебе в первом проекте
Хорошая новость: почти ничего не надо писать руками. Плохая — надо не забыть включить.
- HTTPS — бесплатный сертификат сегодня выдаётся автоматически почти любым хостингом. Просто убедись, что сайт открывается по
https://и старый адрес на него перекидывает. - Пароли — хешировать, а не шифровать. Не изобретай: возьми готовую библиотеку (Argon2, bcrypt), она делает всё правильно.
- Шифрование базы на диске — у облачных провайдеров это чаще всего галочка в настройках, а не код.
- Ключи шифрования — не в коде. Ключ, закоммиченный в репозиторий, превращает всю схему в театр. Держи его в переменных окружения — как и ключи от API.
И главный вопрос, который стоит задавать себе про любые данные: если кто-то скачает мою базу целиком — что он прочитает? Ответ на него полезнее, чем список алгоритмов.
Какой алгоритм шифрования выбрать?
Скорее всего — никакой, ты его не выбираешь руками. Стандарт по умолчанию сегодня — AES-256 для данных и TLS для канала; они уже внутри твоего хостинга, базы и HTTP-библиотеки. Своя «самописная шифровалка» — самый надёжный способ сделать хуже.
Если данные зашифрованы, зачем ещё бэкапы?
Это про разные беды. Шифрование спасает от чужого чтения, бэкап — от потери. Причём бэкап тоже стоит шифровать: копия базы, которая лежит в облаке открытым файлом, обнуляет всю защиту оригинала.
Можно ли искать по зашифрованным данным?
По-честному — почти нет. Если поле зашифровано, база видит в нём шум и не может ни отсортировать, ни отфильтровать по нему. Поэтому шифруют точечно самое чувствительное (паспорт, токен), а не всю таблицу подряд.
Курс «Профессия 2027: ИИ-архитектор»: шаг за шагом от основ компьютера до своего приложения и первых клиентов. 543 коротких урока на телефоне.
Читайте дальше

Ed25519 или RSA — какой SSH-ключ выбрать в 2026 году

Что такое sudo — и почему он спрашивает твой пароль, а не пароль админа

Что такое tar.gz — и почему архив tar бывает больше самих файлов

Что такое флаг в команде — и почему git commit -ma ломается, а -am нет

scp или rsync — и почему второй раз rsync отправил 141 байт вместо двух мегабайт
