innerHTML или textContent — в чём разница и почему имя пользователя может запустить код
Представь: в твоём приложении есть приветствие «Привет, Аня!» — с именем пользователя. Кто-то регистрируется под именем:
<img src=x onerror="alert('взлом')">
Если приветствие вставлено через innerHTML — у каждого, кто увидит это имя, выскочит окошко. А вместо окошка мог быть код, который ворует вход в аккаунт. Если через textContent — на экране просто появится странное имя из угловых скобок. Никакого вреда.
Одно свойство вместо другого — и дыра в безопасности. Разберём разницу, а в конце дадим вердикт без «зависит от задачи».
Что делают innerHTML и textContent
Оба свойства читают и меняют содержимое элемента на странице. Точнее — узла в DOM, живом дереве страницы, которое строит браузер.
textContent работает с текстом как с текстом. Что положил — то и показалось, буква в букву. Угловые скобки остаются угловыми скобками.
el.textContent = "<b>Привет</b>"
// на экране: <b>Привет</b>
innerHTML воспринимает строку как кусок HTML. Браузер разбирает её и строит из неё настоящие элементы.
el.innerHTML = "<b>Привет</b>"
// на экране: жирное «Привет»
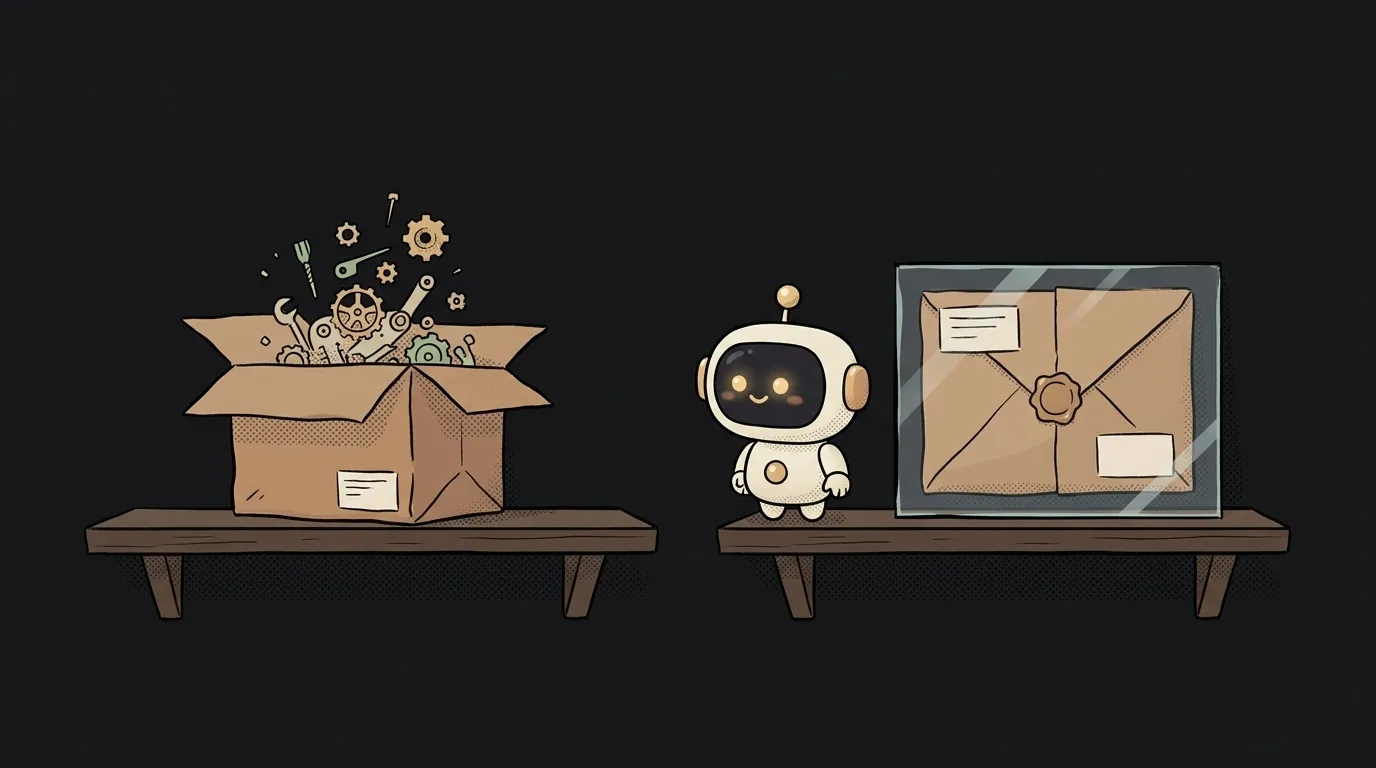
Представь две посылки. Первую выставляют под стекло: видно наклейку, но внутрь никто не лезет. Вторую распаковывают, и то, что внутри, собирается и начинает работать. Отлично, если внутри твоя мебель. Плохо, если чужая.
Сравнение по пяти критериям
1. Что делает со строкой.
textContent— показывает как есть, ничего не разбирает.innerHTML— разбирает как HTML и строит элементы.
2. Безопасность.
textContent— безопасен для любого текста, даже самого злого.innerHTML— опасен, если в строку попадает что-то извне: имя, комментарий, ответ сервера. Через атрибуты вродеonerrorзапустится чужой код. Эта атака называется XSS.
3. Что происходит со старым содержимым.
textContent— всё внутри заменяется одним куском текста.innerHTML— старые элементы уничтожаются и строятся заново. Вместе с ними пропадают навешанные обработчики кликов и введённый в поля текст. Отсюда классический баг:list.innerHTML += "<li>…</li>"— и все кнопки в списке перестают нажиматься.
4. Скорость.
textContent— быстрый: браузеру нечего разбирать.innerHTML— медленнее: каждый раз запускается разбор HTML. На паре строк не заметно, на длинных списках — заметно.
5. Когда нужен.
textContent— почти всегда: имена, цены, сообщения, всё, что просто текст.innerHTML— когда вёрстку пишешь ты сам, целиком, без чужих данных внутри.
А что такое innerText
Есть третий родственник — innerText. Он тоже работает с текстом, но смотрит на страницу глазами человека. Спрятанный через CSS текст он не отдаёт, а переносы строк расставляет так, как они видны на экране.
Цена за это — скорость: чтобы понять, что видно, браузеру приходится пересчитать раскладку страницы. Поэтому для записи текста бери textContent. innerText нужен редко — когда важно получить именно то, что видит пользователь.
Где тут ИИ
Тут есть свежая ловушка. Ты делаешь чат с нейросетью, и ответ приходит в Markdown. Чтобы жирный текст стал жирным, ИИ-помощник пишет: превратить Markdown в HTML и вставить через innerHTML.
Но ответ модели — это тоже данные извне. Если кто-то подсунет модели хитрую инструкцию, она может вернуть в ответе <img onerror=…>. Это называется промпт-инъекция, и через innerHTML она превращается во взлом.
Решение — пропускать HTML через очиститель вроде библиотеки DOMPurify перед вставкой. Он вырезает скрипты и опасные атрибуты, а жирный и списки оставляет. Если делаешь такой чат по гайду про стриминг ответов, добавь в промпт одну строку: «перед innerHTML очищай HTML через DOMPurify».
Кому что подойдёт
Вердикт:
- Бери
textContentпо умолчанию. Для 95% задач — вывести имя, число, сообщение — это правильный и единственный нужный инструмент. - Бери
innerHTML, только если HTML целиком твой: шаблон карточки без подставленных данных. Или если данные прошли через DOMPurify. innerText— только для чтения, когда важно «как видно на экране».
А в React выбор сделан за тебя. Запись {name} в разметке работает как textContent — безопасно. Опасный вариант там специально назван страшно: dangerouslySetInnerHTML. Увидел его в коде от ИИ — проверь, откуда берутся данные.
Можно ли вставить script через innerHTML?
Тег <script>, вставленный через innerHTML, браузер не запускает. Но это не спасает: код срабатывает через атрибуты вроде onerror у картинки. Поэтому защищаться надо от всего HTML, а не только от тега script.
Почему после innerHTML += перестали работать кнопки?
Потому что += пересобирает всё содержимое заново: старые кнопки удаляются, новые создаются без обработчиков кликов. Добавляй элементы через append или insertAdjacentHTML.
Курс «Профессия 2027: ИИ-архитектор»: шаг за шагом от основ компьютера до своего приложения и первых клиентов. 543 коротких урока на телефоне.
Читайте дальше

Ed25519 или RSA — какой SSH-ключ выбрать в 2026 году

Что такое sudo — и почему он спрашивает твой пароль, а не пароль админа

Что такое tar.gz — и почему архив tar бывает больше самих файлов

Что такое флаг в команде — и почему git commit -ma ломается, а -am нет

scp или rsync — и почему второй раз rsync отправил 141 байт вместо двух мегабайт
